Une sécurité prête à l'emploi,une «
» que vous contrôlez

Vos politiques, appliquées en permanence à chaque identité, message et fichier.
Vérifiables à la demande d'un auditeur.
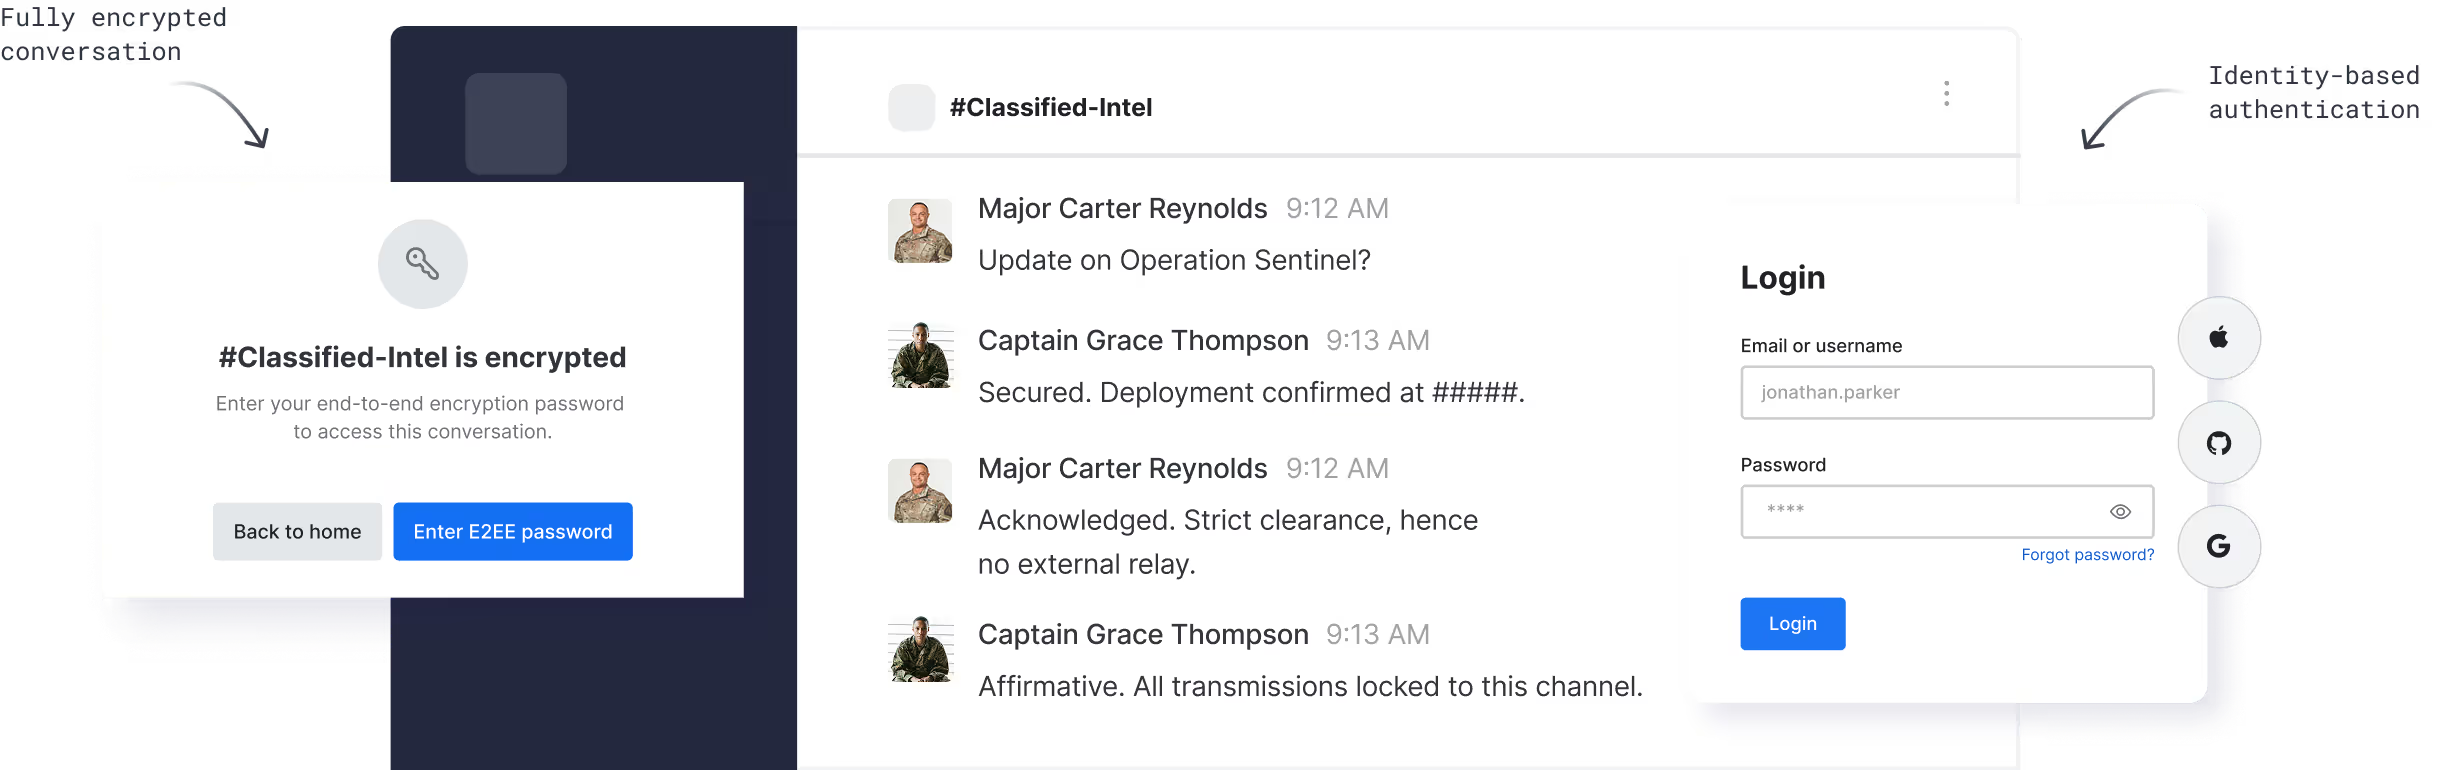
Interface de chat cryptée montrant des militaires discutant de l'opération Sentinel et un panneau de connexion avec des options d'authentification Apple, GitHub et Google.

Les organisations les plus exigeantes au monde nous font confiance

Logo de BAE Systems
Sceau de l'armée de l'air américaine représentant un aigle à tête blanche au sommet d'un bouclier bleu orné d'étoiles et d'une paire d'ailes dorées.
Texte « U-LISA » en bleu avec une étoile jaune stylisée et le drapeau de l'Union européenne à droite.
Logo General Dynamics Mission Systems bleu et noir sur fond blanc.
Sceau de l'armée américaine représentant un aigle à tête blanche tenant des flèches et un rameau d'olivier, entouré du texte « United States Army ».
Contrôles d'accès

Protégez les renseignements sensibles grâce à l'accès Zero Trust

Vérifiez que chaque demande est traitée par la personne habilitée à accéder aux données concernées, et ce à chaque demande et non pas uniquement lors de la connexion, et veillez à ce que chaque décision puisse faire l'objet d'un audit.


Découvrez comment nous protégeons et gérons les communications critiques. Visitez notre Trust Center ->

Authentification SSO sécurisée

Simplifiez l'accès à vos systèmes gouvernementaux grâce à des connexions sécurisées via SAML, OAuth et OpenID.

Interface à deux volets avec un message d'accueil pour un espace de travail gouvernemental classifié à gauche et un formulaire de connexion à droite avec des champs pour l'adresse e-mail et le mot de passe, ainsi qu'un bouton de connexion.

Politiques d'accès basées sur les rôles

Définissez votre cadre de référence à l'aide de rôles et d'autorisations détaillés, puis ajoutez-y des règles d'attributs dynamiques. Les droits d'accès reflètent qui est la personne à l'instant présent, et non qui elle était au moment où le rôle lui a été attribué.
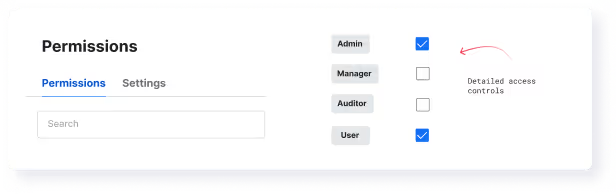
Interface utilisateur affichant les paramètres d'autorisation avec les cases cochées pour les rôles Administrateur et Utilisateur, et décochées pour les rôles Gestionnaire et Auditeur, avec une note pour les contrôles d'accès détaillés.

Prévention de la perte de données

Détectez, filtrez et contrôlez le partage des données sensibles entre vos propres utilisateurs, vos partenaires fédérés et vos systèmes connectés, afin d'empêcher les fuites et les divulgations non autorisées.

Messages instantanés entre Ethan Parker et Grace Thompson concernant une clé de décryptage, suivis d'une alerte système expurgée relative aux politiques de sécurité.

Accès dynamique avec ABAC

Appliquez les contrôles d'accès au cas par cas à l'aide de contrôles basés sur les attributs, en utilisant le moteur de politiques propre à Rocket.Chat comme point de décision en matière de politiques (PDP), ou intégrez un PDP tiers tel que Virtru si vous en disposez déjà. Les autorisations s'adaptent à mesure que les conditions relatives à l'habilitation, à la mission et à l'appareil évoluent, conformément à la norme NIST SP 800-207.

Interface utilisateur affichant un champ de recherche d'attributs avec les options suivantes : niveau d'habilitation, région de mission, état de l'appareil, code d'accès, et une info-bulle indiquant que seuls les utilisateurs conformes ont accès aux salles à accès contrôlé basé sur les attributs.
Interface affichant des invites pour saisir un mot de passe de chiffrement de bout en bout afin d'accéder aux conversations chiffrées, avec des options permettant de revenir en arrière, d'activer le chiffrement ou de le faire plus tard.
Chiffrement de bout en bout

Communications classifiées complètement sécurisées

Veillez à ce que les informations stratégiques restent strictement confidentielles et accessibles uniquement au personnel habilité, protégées contre les menaces d'aujourd'hui et contre tout décryptage futur.

Cryptage par défaut : Activez automatiquement E2EE pour sécuriser les salons privés et les DM.

Mentions sécurisées : Notifiez les utilisateurs dans des salles cryptées sans exposer les données.

Fichiers cryptés : Sécurisez vos documents sensibles en empêchant tout accès non autorisé.

Exportations contrôlées : Exportez des chats cryptés en toute sécurité pour répondre aux exigences légales.

Protection post-quantique : contrez les techniques de collecte de données « harvest-now, decrypt-later » grâce à un chiffrement post-quantique conforme à la norme CNSA 2.0.

Rocket.Chat inclus dans The Forrester Wave™ : Solutions de communications sécurisées, Q3 2024

Découvrez pourquoi Rocket.Chat a été inclus dans la liste des solutions de communications les plus sécurisées et comment il sert les organisations opérant dans des environnements critiques.

Image BG
Certifications et conformités

Restez en conformité avec les mandats de sécurité de l'industrie

Rocket.Chat respecte les principales exigences réglementaires, répondant ainsi aux normes de sécurité les plus strictes et offrant une tranquillité d'esprit aux organisations qui traitent des données sensibles. Notre code source est accessible à l'inspection, ce qui permet à votre équipe de sécurité et à vos auditeurs de vérifier par eux-mêmes le fonctionnement de la plateforme, plutôt que de se contenter de nous croire sur parole.

Drapeau de l'Union européenne avec des étoiles jaunes entourant les lettres bleues « GDPR ».

Conformité au RGPD

S'aligne sur les lois strictes de l'UE en matière de confidentialité des données pour protéger les communications sensibles.

Emblème représentant deux épées croisées, un aigle, un bouclier avec des étoiles et des rayures, et le texte « Platform 69 - Real New York Style ».


Iron Bank certified

Approuvé pour le déploiement dans les environnements du ministère américain de la défense.

Icône carrée orange avec la lettre Q blanche et le texte « Certifié ISO/IEC 27001 » en dessous.

Certifié ISO 27001

Mettre en œuvre des contrôles de sécurité reconnus au niveau mondial afin d'atténuer les risques de manière proactive.

Badge circulaire violet avec le texte « SOC 2 Type 2 Tested & Attested By A-LIGN » (Testé et certifié SOC 2 Type 2 par A-LIGN) et la signature du président-directeur général.

SOC 2 Type II

Assure une protection stricte de vos données en termes de sécurité, d'intégrité et de confidentialité, validée par des contrôles externes.

Sceau du département américain de la Défense représentant un aigle à tête blanche tenant des flèches et un rameau d'olivier, avec un bouclier sur la poitrine.

Autorisation DoD IL6

Répond aux exigences de sécurité rigoureuses en matière de traitement des informations classifiées.

Symbole bleu représentant un caducée avec le texte « HIPAA Privacy Rule, Security Rule, F.A.Q., Compliance, and Safeguarding Protected Health Information » (Règle de confidentialité HIPAA, règle de sécurité, F.A.Q., conformité et protection des informations médicales protégées).

Protection HIPAA

Sécurise le traitement des informations de santé protégées dans les secteurs réglementés.

En savoir plus sur nos pratiques en matière de sécurité, de confidentialité et de conformité. Visitez notre Trust Center ->

Choisi par des organisations fortement réglementées à travers le monde

Découvrez les avis de nos clients

Assurer la conformité réglementaire pour la sécurité des données
«Notre objectif était de simplifier le travail quotidien de nos équipes tout en garantissant une sécurité et une confidentialité totales des données.»
Rene Jahnke
Architecte de solutions, ville de Cologne
Logo de la ville de Cologne représentant un aigle stylisé noir et le texte « Ville de Cologne ».
Répondre aux exigences de sécurité des agences gouvernementales
«Nous avions besoin d'une plateforme de messagerie hautement sécurisée pour communiquer entre les agences gouvernementales américaines.»
‍
Niki Papazoglakis
Directeur général de Bridge 4 Public Safety, financé par le Département de la Sécurité intérieure des États-Unis (U.S. DHS)
Logo avec un pont bleu stylisé et le texte « Bridge Public Safety » (Sécurité publique du pont).
Contrôles de sécurité de niveau défense pour les pays de l'OTAN
"Nous avions des exigences telles qu'une intégration fluide avec Active Directory, E2EE, et la possibilité de se déconnecter à distance des appareils".
Dan Ungureanu
Directeur des exercices au Centre d'excellence pour la cyberdéfense en coopération (NATO CCD COE)
Logo du CCDC-COE