Les agences, les alliés et les partenaires de mission utilisent rarement les mêmes systèmes. Communiquez malgré tout avec eux grâce à une plateforme d’
s unique pour la messagerie, la voix, la vidéo et l’IA régulée. Vous en avez le contrôle total.


Aux États-Unis, au sein de l'OTAN et en Europe, la mission est la même : interconnecter des systèmes
qui n'ont jamais été conçus pour fonctionner ensemble, en toute sécurité et sous votre contrôle.
La mise en réseau de tous les systèmes de commandement entre les différentes forces armées et les alliés est désormais une nécessité en matière de défense, et non plus un simple atout.
Le « Federated Mission Networking » définit les modalités d'interopérabilité entre les partenaires d'
, avec le protocole XMPP au cœur de ce système
.
Les ministères européens de la Défense souhaitent garder le contrôle des communications, des données et des clés essentielles, tout en préservant l'interopérabilité avec leurs alliés.
Lorsque vos partenaires utilisent des systèmes différents et que votre auditeur vous demande des preuves, Rocket.Chat est :
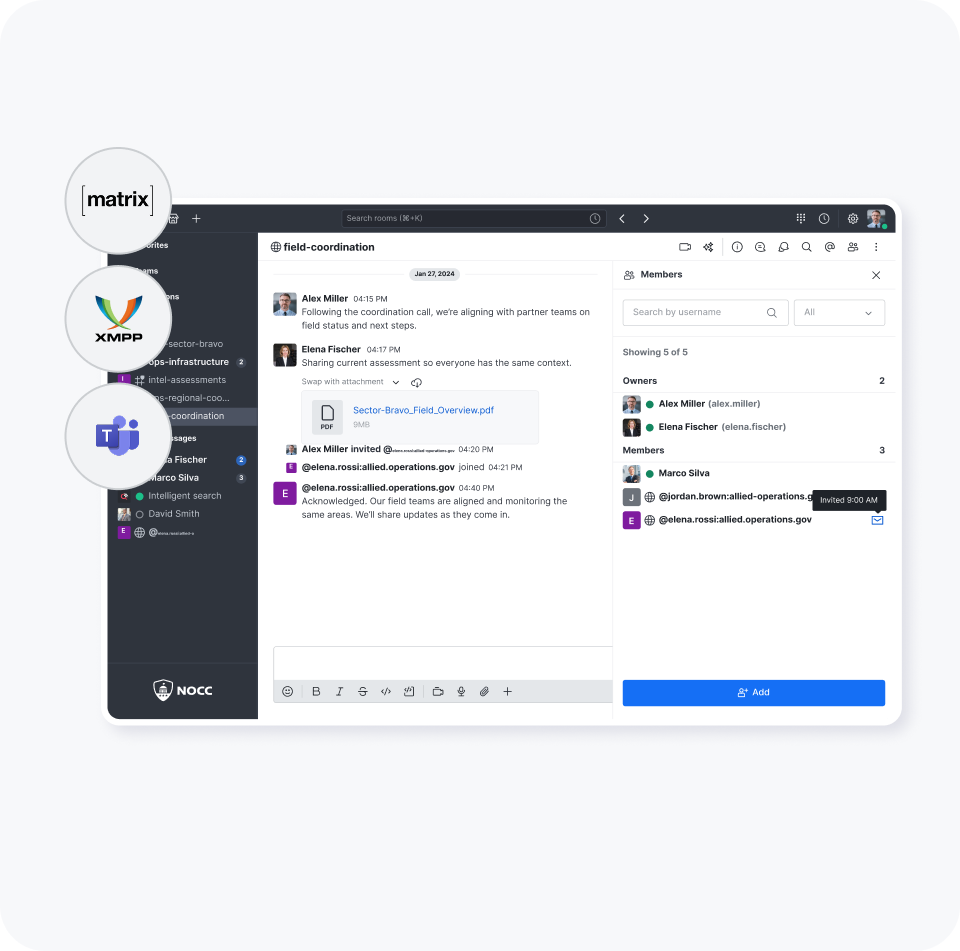
Conçu pour l'interopérabilité : fédération native XMPP et Matrix, ainsi qu'une passerelle vers Microsoft Teams, permettant aux partenaires de se connecter sans changement de contexte.
Vous en décidez : hébergement autonome , environnement isolé ou cloud souverain. Votre infrastructure, vos règles.
Modèle « Zero Trust » appliqué : l'accès est déterminé en fonction des attributs (ABAC), demande par demande, signalé par des bannières de classification, et chaque décision est consignée.
Prêt à être acheté : disponible via les accords-cadres américains, de l'OTAN et européens, ainsi que par l'intermédiaire de partenaires de confiance.
Visitez notre Trust Center pour des informations vérifiées sur la sécurité et la conformité →




Connectez n'importe quel partenaire sans changer de plateforme, assurez la conformité de toutes vos conversations et restez en ligne même en cas de perturbation, le tout sur l'infrastructure que vous utilisez déjà.
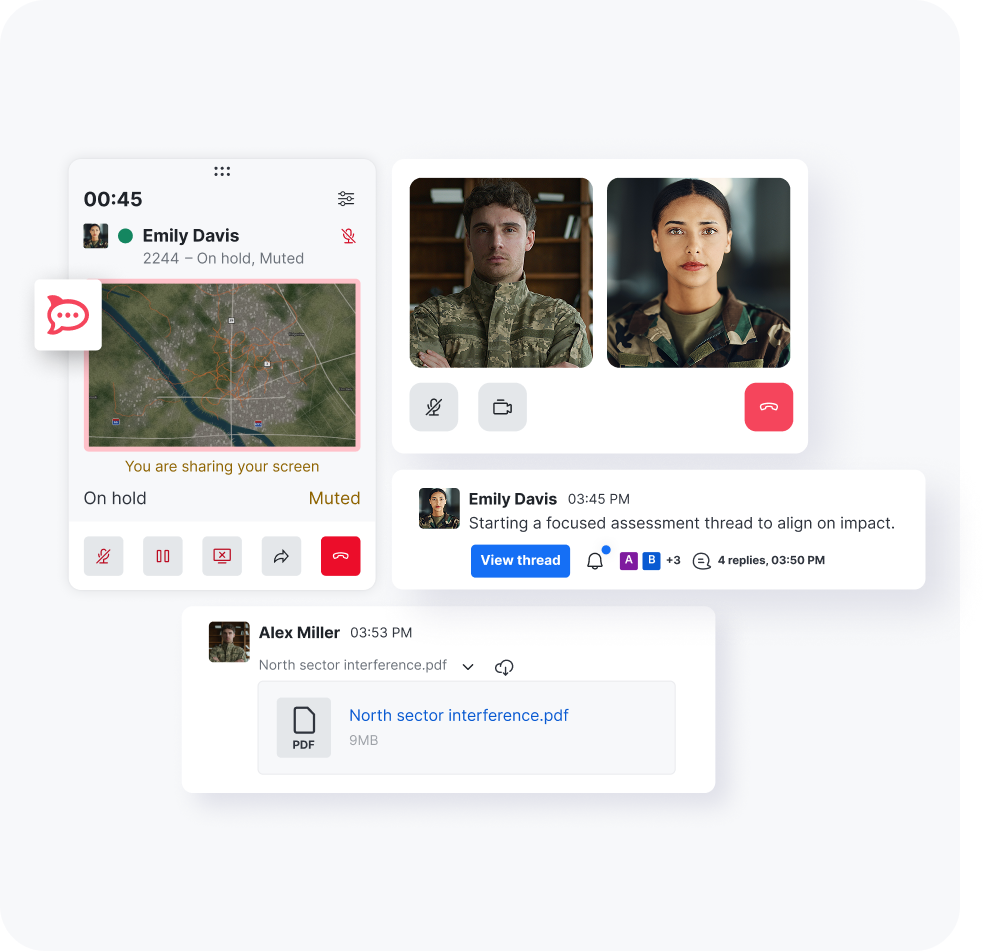
Soutenir des opérations de défense fédérées, souveraines et vérifiables.
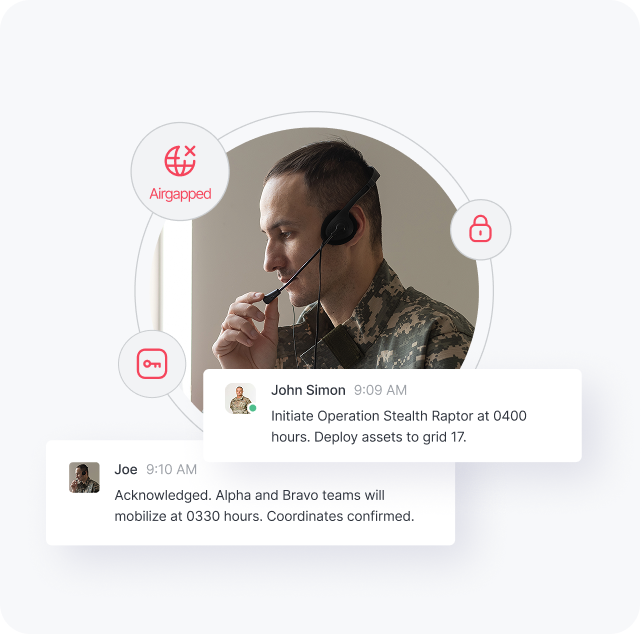
Réseaux nationaux, réseaux de mission de l'OTAN, réseaux « air-gapped », cloud souverain ou sur site.
Habilitation, nationalité et programme : ces éléments font l'objet d'une évaluation continue, demande par demande.
Journaux des décisions comprenant l'utilisateur, le canal, les attributs, la décision et l'horodatage.
Élimine la collecte de données selon le principe « collecter maintenant, décrypter plus tard ». Conforme aux recommandations de la CNSA 2.0 et de l'ETSI.
Assurer une fédération native entre Matrix et XMPP, les protocoles sur lesquels fonctionnent les coalitions.
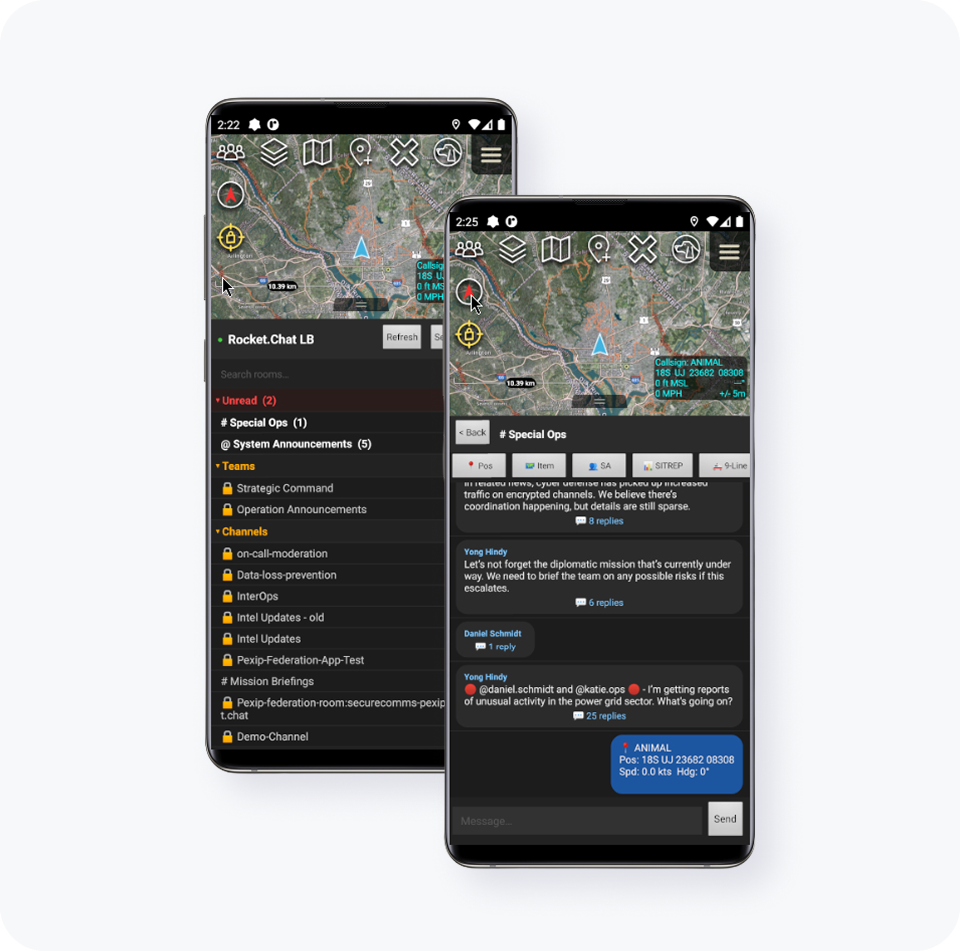
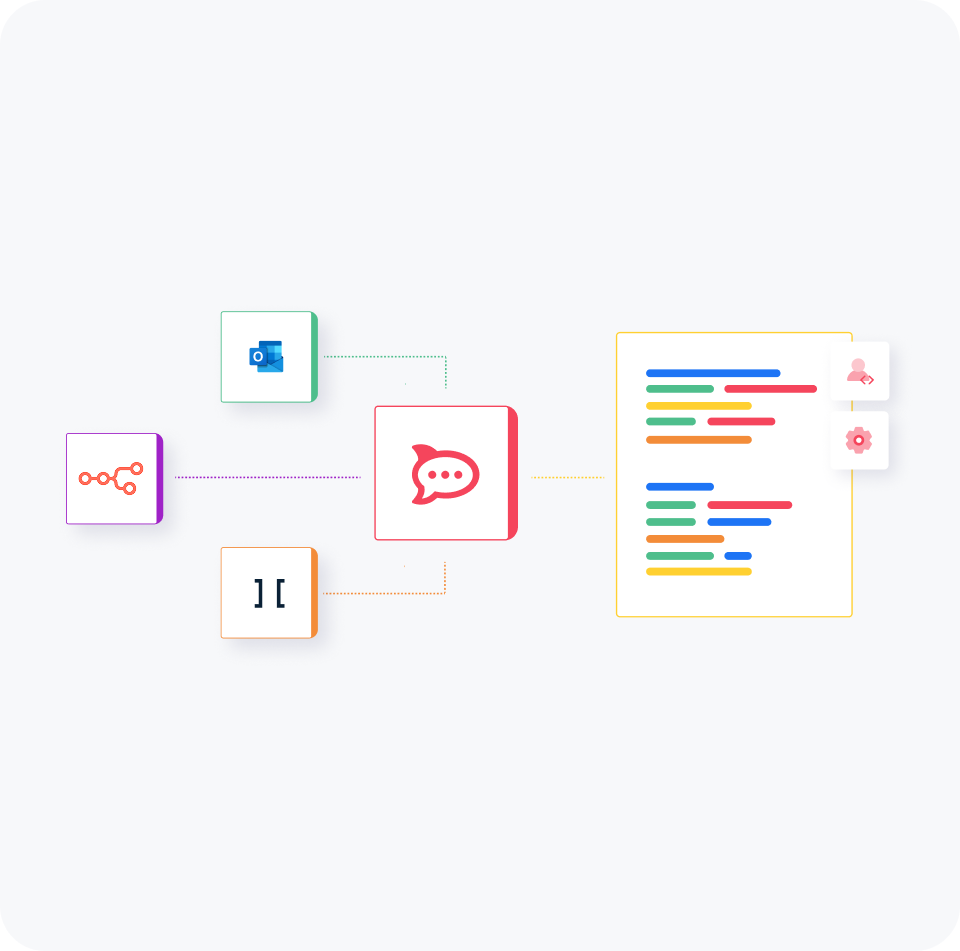
Développez des applications personnalisées conformes aux règles en utilisant nos API REST et nos SDK, et connectez des systèmes tels que TAK Server et ATAK.
L'IA de Rocket.Chat fonctionne selon le modèle de votre choix, au sein de votre propre infrastructure ; ainsi, aucune donnée ne sort de votre périmètre et chaque réponse reste strictement limitée au niveau d'habilitation et aux attributs de l'utilisateur.
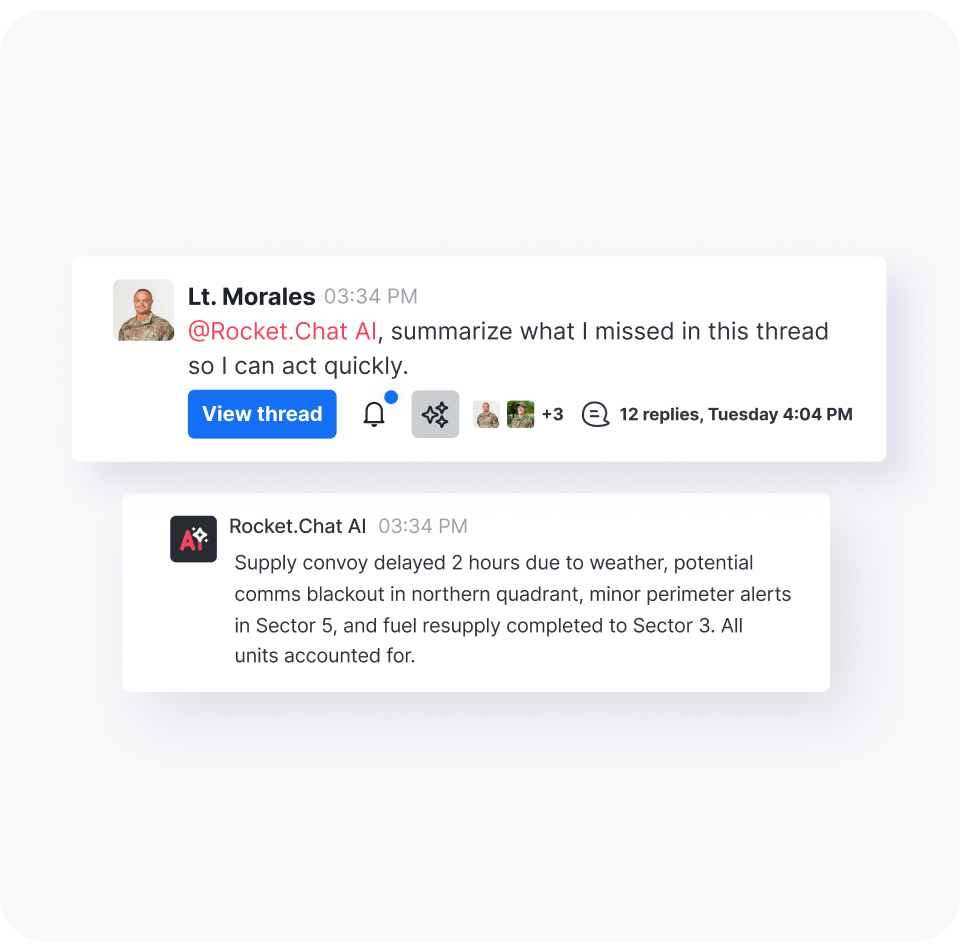
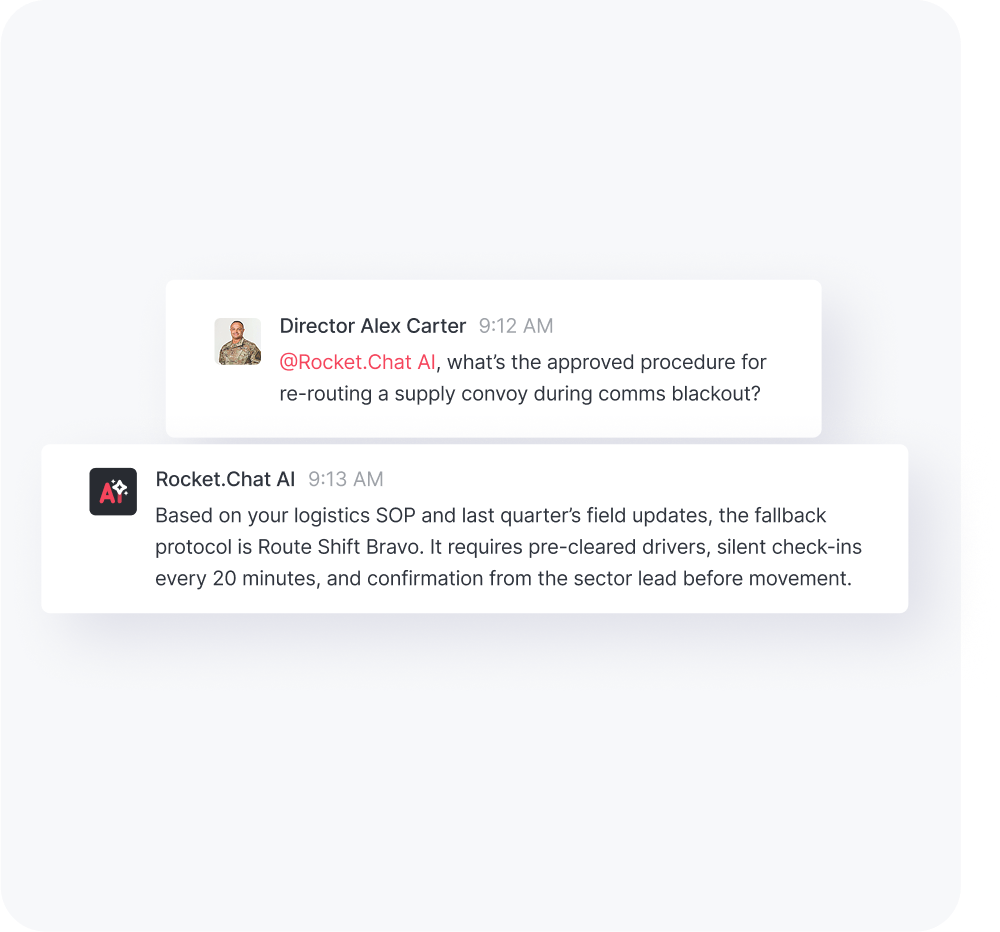
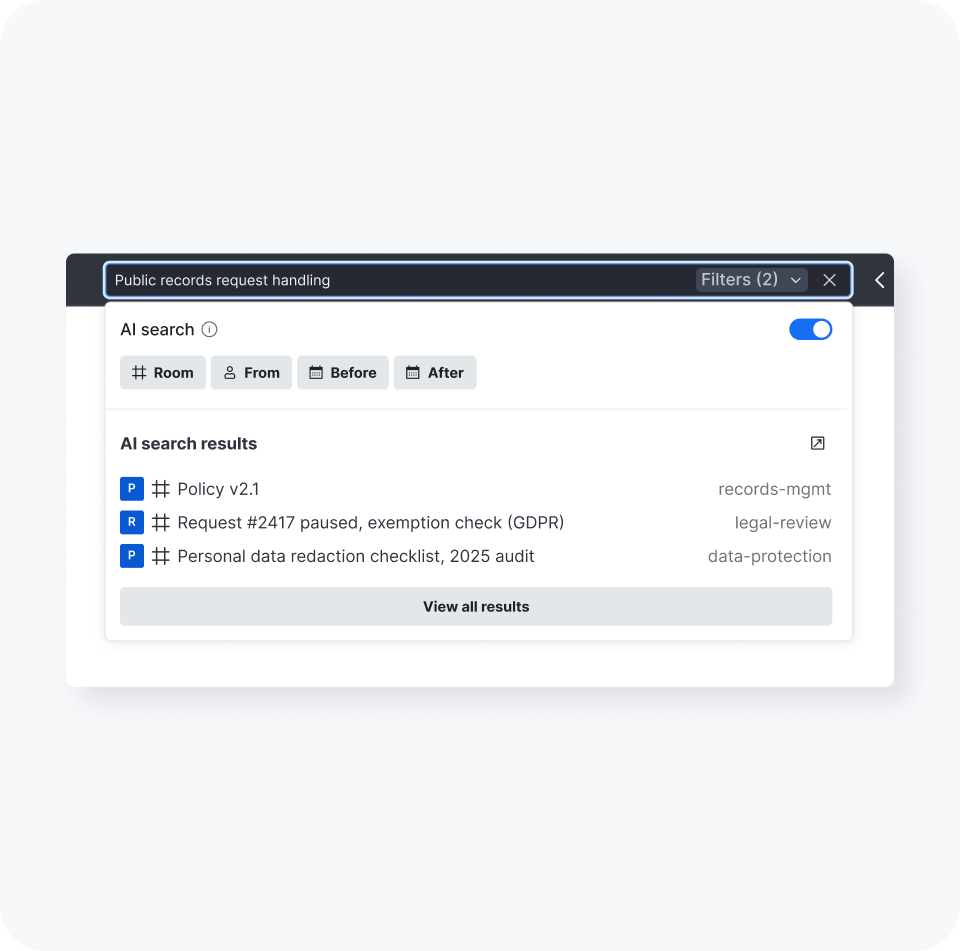
La norme NIST 800-207 et la stratégie « Zero Trust » du Département américain de la Défense (DoD), l’approche « Zero Trust » de l’OTAN et son orientation vers une sécurité centrée sur les données, ainsi que les cadres nationaux tels que l’IT-Grundschutz du BSI et le programme « Secure by Design » du NCSC en Europe. Elle soutient l’objectif « Zero Trust » du DoD pour l’exercice fiscal 2027 et la volonté de l’OTAN de mettre en place une Alliance capable d’opérer dans plusieurs domaines d’ici 2030.
L'accès est vérifié à chaque requête auprès de votre fournisseur d'identité, et non pas une seule fois lors de la connexion.
Journaux d'audit au niveau des décisions auxquels un organisme d'accréditation a accès : utilisateur, canal, attributs, décision et horodatage.
Mode « fail-secure » par défaut. Un utilisateur ne disposant pas des attributs requis ne peut ni être ajouté ni rester.
Un déploiement garantissant une haute disponibilité et la continuité des services permet d'assurer la continuité des communications en cas de panne, de cyberattaque ou de crise.
Disponible auprès d'intégrateurs de systèmes, de fournisseurs du secteur de la défense et de partenaires du secteur public dans le monde entier.
Effectuer les achats par le biais de mécanismes à l'échelle du gouvernement tels que la GSA, le SEWP et les GWAC, ainsi que les contrats IDIQ et les accords d'achat (BPA) existants.
Effectuez vos achats via les places de marché dédiées à la défense, tant au niveau mondial que national, notamment Platform One, Tradewinds et AWS Marketplace for the Intelligence Community.
Fourni dans le cadre des accords-cadres existants de nos partenaires.
Déployé à l'échelle mondiale par des intégrateurs certifiés et des partenaires régionaux, sur un cloud souverain ou national, ou sur site.
Voici ce qu'en disent nos clients et partenaires

• Les informations et les données présentées sur cette page s'appuient sur les sources clés suivantes : Conseil fédéral des DSI et DHS : rapport « State of Federal IT » (État des lieux des technologies de l'information au niveau fédéral)
(2023) ; Gartner : « Shadow IT impacts on enterprise security » (Impact du « shadow IT » sur la sécurité des entreprises) (2022) ; GAO : « Interagency communication breakdowns and response delays » (Pannes de communication interinstitutionnelles et retards dans les interventions)
(2021) ; OMB : « Federal incident response times and breach likelihood analysis » (Temps de réponse aux incidents au niveau fédéral et analyse de la probabilité de violation) (2022)